


O Google Cloud Code é a extensão do Google para VS Code, IntelliJ e Cloud Shell que leva o ciclo de desenvolvimento de aplicações em Kubernetes e Cloud Run para dentro do editor. Com ela, o desenvolvedor cria, roda, depura e publica microsserviços sem alternar o tempo todo entre código, terminal e console da nuvem.
Essa troca constante de contexto custa caro. O relatório State of Developer Experience 2025, da Atlassian, ouviu 3.500 desenvolvedores e gestores e mostrou que metade deles perde mais de 10 horas por semana com ineficiências que não têm relação com escrever código.
Este guia mostra o que a extensão faz, como instalar e, principalmente, como fica o fluxo de trabalho real quando o Skaffold entra em cena por trás dela.
O que o Google Cloud Code resolve no fluxo de desenvolvimento
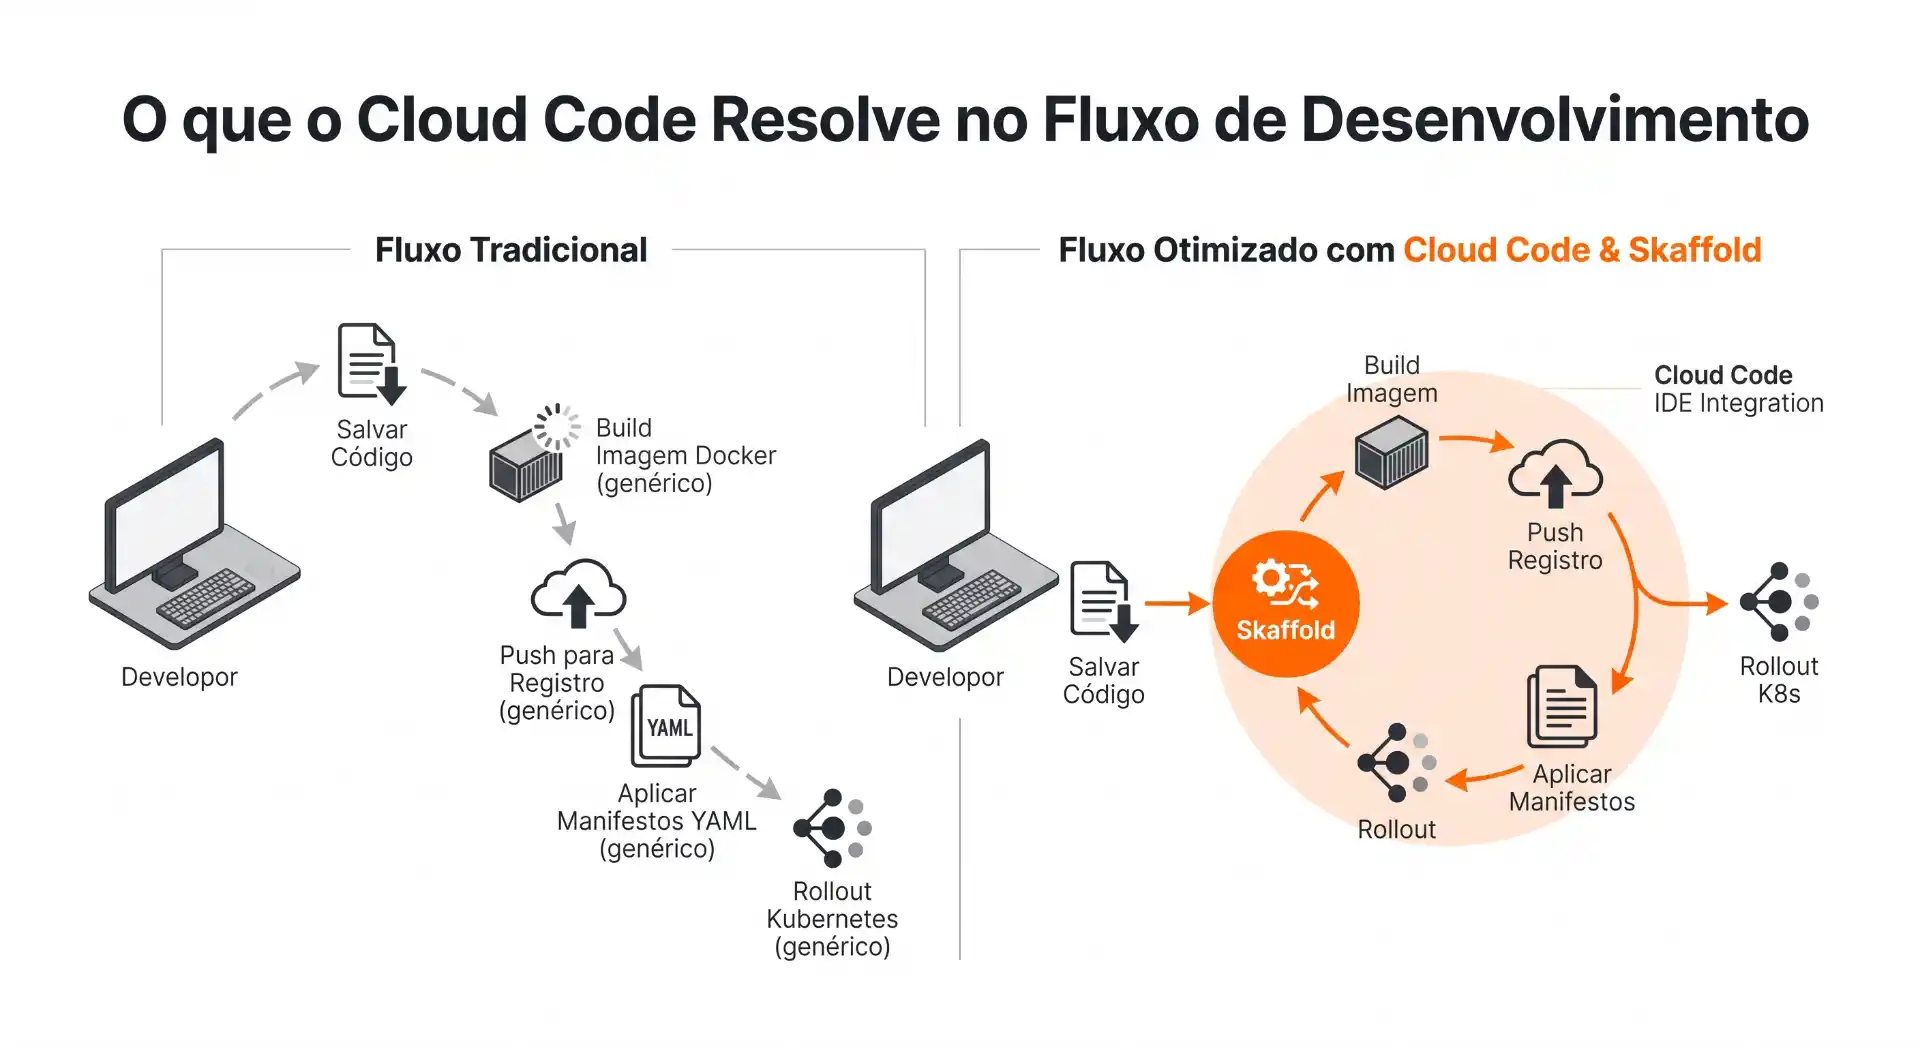
O Google Cloud Code resolve o atrito entre escrever código e ver esse código rodando em um cluster. Ele junta, no mesmo editor, a criação de manifestos YAML com validação, o build e o deploy contínuo da aplicação, o debug com breakpoints dentro do pod e a leitura de logs.
Na prática, o desenvolvedor salva um arquivo e a extensão reconstrói a imagem, envia para o registro, aplica os manifestos e acompanha o rollout. Para arquivos compatíveis com hot reload, a mudança chega ao container em segundos, sem reiniciar o pod.
Quem faz esse trabalho pesado é o Skaffold, ferramenta de código aberto do Google que a extensão instala e configura automaticamente. O Cloud Code funciona como uma interface visual sobre ele, somada a recursos próprios de edição de YAML, exploração de clusters e integração com serviços do Google Cloud.
A extensão também funciona com clusters de outros provedores, mas a experiência mais completa aparece com o Google Kubernetes Engine (GKE) e o Cloud Run.
O que é o Google Cloud Code e para que ele serve?
O Google Cloud Code é um conjunto de extensões de IDE criado pelo Google para cobrir o ciclo completo de desenvolvimento de aplicações cloud-native, do modelo inicial até a aplicação rodando. Segundo a documentação oficial, ele oferece exemplos prontos para rodar, snippets de configuração e uma experiência de debug adaptada a Kubernetes e Cloud Run.
O contexto ajuda a explicar a relevância. A pesquisa anual da CNCF, divulgada em janeiro de 2026, aponta que 82% dos usuários de containers já rodam Kubernetes em produção, contra 66% em 2023. Mais equipes em Kubernetes significa mais gente escrevendo YAML e depurando pods.
Para que serve a extensão Cloud Code na prática?
A extensão serve para encurtar o ciclo entre editar e validar. Os usos mais comuns são:
- Criar uma aplicação nova a partir de modelos em Node.js, Go, Python, Java ou .NET, já com Dockerfile, manifestos e configuração do Skaffold.
- Rodar a aplicação em modo contínuo em um cluster local (minikube) ou remoto (GKE), com redeploy a cada alteração salva.
- Depurar o código com breakpoints enquanto ele roda dentro do container no cluster.
- Navegar por clusters, namespaces, pods e logs pelo painel lateral do editor.
Quais IDEs são suportadas?
A documentação lista três ambientes: VS Code, IntelliJ e Cloud Shell Editor. A escolha costuma seguir a IDE que a equipe já usa. Na Stack Overflow Developer Survey 2025, o VS Code aparece como ambiente de 75,9% dos respondentes e o IntelliJ IDEA, de 27,1%.
Há uma diferença relevante entre eles. No IntelliJ, o suporte completo vale para Java, enquanto Node.js, Go e Python ficam restritos aos recursos de Kubernetes. No VS Code, essas linguagens têm cobertura mais ampla, incluindo Cloud Run.
Qual é o papel do Skaffold por trás da extensão?
O Skaffold é a ferramenta de linha de comando que automatiza build, push e deploy de aplicações em Kubernetes a partir de um arquivo skaffold.yaml. O Cloud Code chama o Skaffold nos bastidores sempre que o desenvolvedor aciona Run on Kubernetes ou Debug on Kubernetes.
Entender essa camada evita uma frustração comum. Quando algo falha no deploy, o erro quase sempre está no skaffold.yaml ou nos manifestos, e não na extensão em si. Quem sabe ler a saída do Skaffold resolve o problema em minutos.
Quais recursos do Cloud Code mais mudam a rotina com Kubernetes?
Os recursos que mais mudam a rotina são a validação de YAML enquanto se digita, o debug dentro do cluster, a sincronização de arquivos sem rebuild e o acesso direto a serviços do Google Cloud. Cada um elimina um tipo diferente de ida e volta ao terminal.
Como funciona o autocompletar e a validação de YAML?
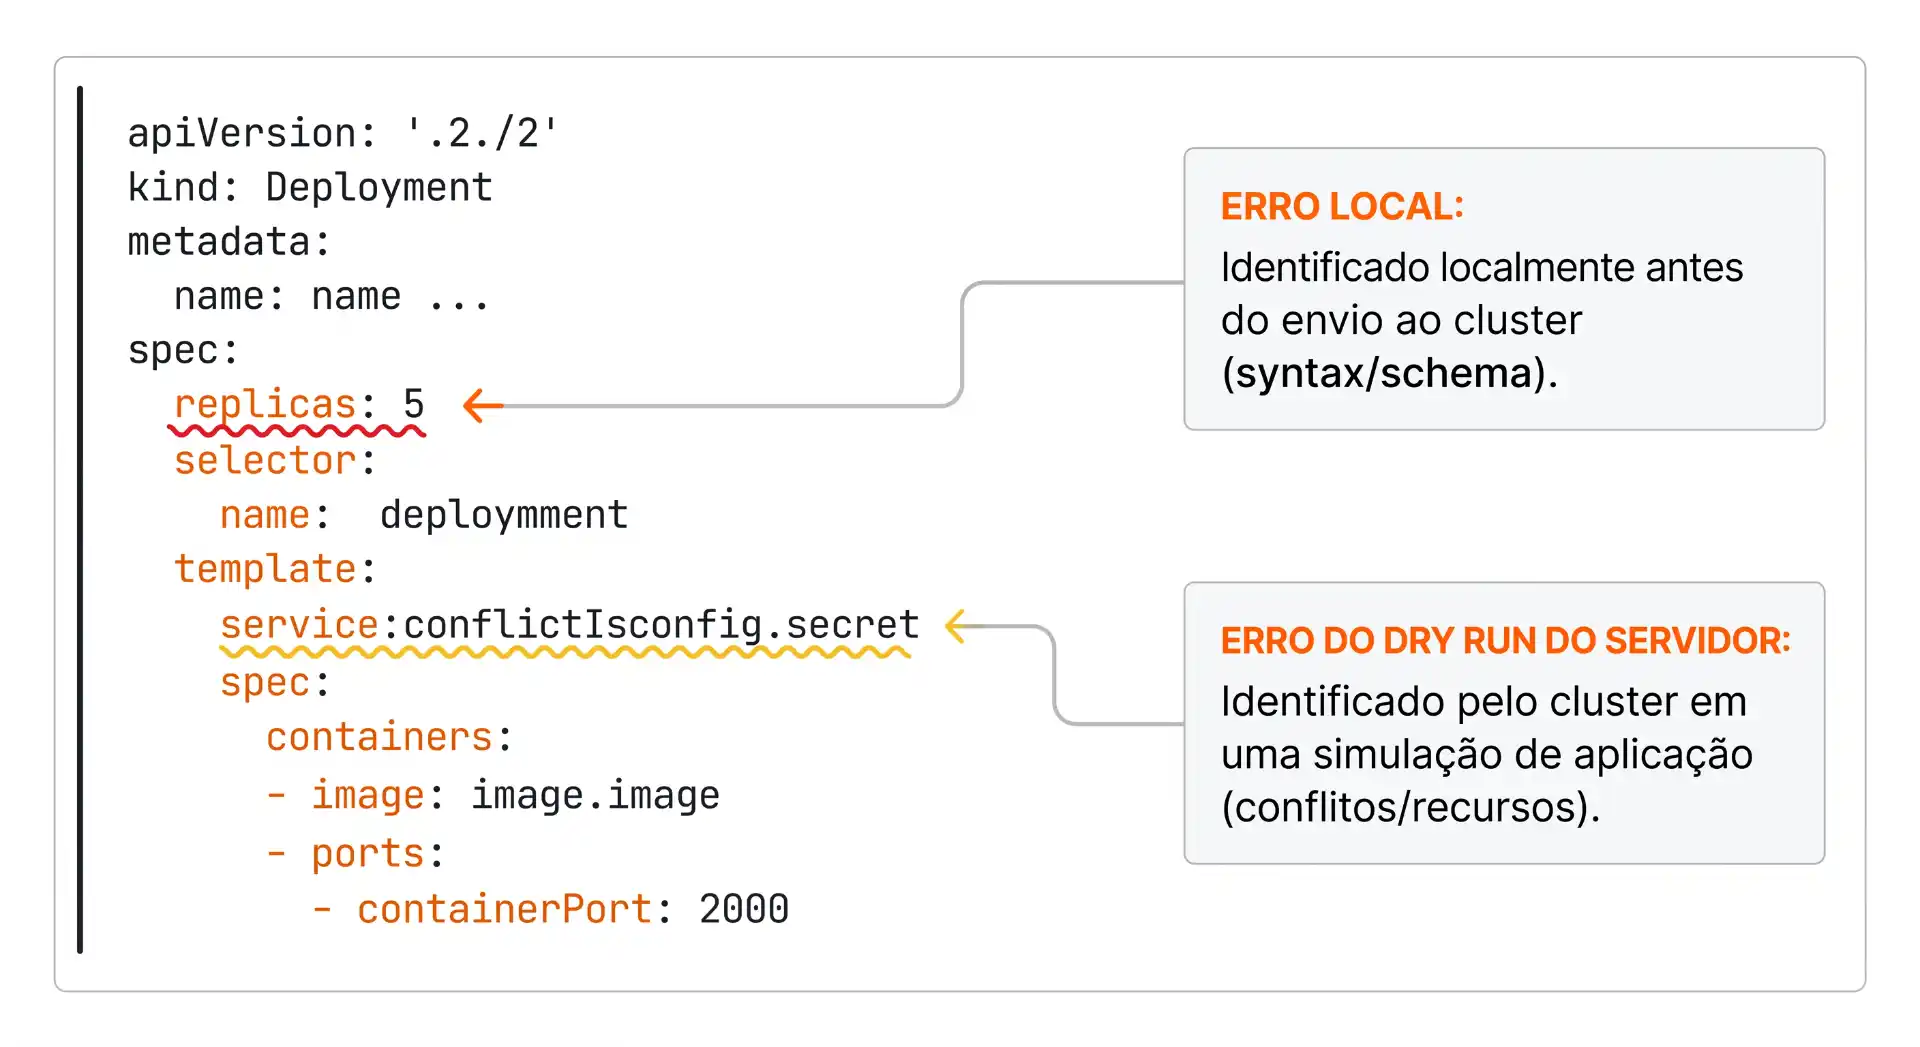
O Cloud Code valida a estrutura e os valores dos arquivos YAML contra o schema correspondente e sugere correções. Os erros aparecem em dois níveis:
- Sublinhado vermelho: erro detectado localmente, como um número onde o schema espera texto.
- Sublinhado amarelo: erro apontado pelo servidor do Kubernetes em um dry run automático, como um namespace inexistente ou uma violação de política.
Além disso, a extensão oferece snippets para Deployment, Service, Ingress, ConfigMap e Secret, documentação ao passar o mouse e suporte a schemas de Skaffold, Kustomize, Knative, Istio e Cloud Build. Ao conectar um cluster com Kubernetes 1.16 ou superior, ela também puxa os schemas dos CRDs instalados.
Isso acaba com o “YAML cego”, aquele em que o erro de indentação só aparece depois do kubectl apply.
Como depurar uma aplicação rodando dentro do cluster?
O debug funciona pela ação Debug on Kubernetes, que constrói os containers, envia as imagens, aplica os manifestos e conecta o depurador da IDE ao processo dentro do pod. A partir daí, breakpoints, inspeção de variáveis e pilha de chamadas funcionam como em uma aplicação local.
A diferença em relação ao debug tradicional está no ambiente. O código roda com as mesmas variáveis, rede e dependências do cluster, o que reduz o clássico “na minha máquina funciona”. A configuração fica salva no .vscode/launch.json, no tipo cloudcode.kubernetes.
O que muda com file sync e hot reload?
File sync e hot reload copiam arquivos alterados direto para o container em execução, sem reconstruir a imagem nem reiniciar o pod. O primeiro vale para arquivos estáticos, como HTML e CSS. O segundo vale para código-fonte em Go, Java e Node.js.
Com Buildpacks, os dois vêm ativados por padrão. Com Docker, é preciso declarar uma seção sync no skaffold.yaml, que pode ser infer (o destino é deduzido do build) ou manual (origem e destino definidos à mão). Alterações em tipos de arquivo sem suporte disparam rebuild normal.
Como o Cloud Code lida com Cloud Run, Secret Manager e APIs do Google Cloud?
Para Cloud Run, a extensão permite criar um serviço, rodar e depurar localmente em um emulador e publicar na nuvem pelo próprio editor, com acesso aos logs do serviço publicado.
O serviço publicado recebe uma URL própria já servida com HTTPS. Se ele entregar páginas públicas, como um site institucional ou uma landing page, o passo seguinte fica fora do editor: garantir que o Google consiga indexar o site.
Ela também traz um gerenciador de bibliotecas de cliente, que ativa APIs do projeto e instala as dependências certas, além de suporte ao Secret Manager para criar e consultar segredos sem colocá-los no código. Ao passar o mouse sobre um Secret do Kubernetes codificado em base64, a extensão mostra o valor decodificado.
Como instalar e configurar o Cloud Code no VS Code?
A instalação leva poucos minutos: basta buscar “Google Cloud Code” na aba de extensões do VS Code e clicar em instalar. O trabalho real está em preparar o ambiente antes e autenticar a conta depois.
Quais são os pré-requisitos do ambiente?
O guia oficial de instalação pede os seguintes itens antes da extensão:
- VS Code com suporte à linguagem do projeto (Node.js já vem embutido; Go, Python, Java e .NET exigem as extensões próprias).
- Git, necessário para copiar os exemplos para a máquina.
- Docker no PATH, dispensável apenas para quem faz build exclusivamente com Cloud Build ou Jib.
- Projeto no Google Cloud com faturamento ativo, caso o deploy vá para GKE ou Cloud Run.
Com a opção de dependências automáticas ligada (o padrão), a extensão instala sozinha kubectl, Skaffold e minikube. Quem precisa de versões específicas pode desligar cloudcode.autoDependencies e instalar as ferramentas manualmente. No WSL sem Docker Desktop, a documentação recomenda o minikube para desenvolvimento local.
Como autenticar a conta do Google Cloud?
A autenticação começa pelo item Cloud Code – Sign in na barra de status. O navegador abre, o desenvolvedor autoriza o acesso e as credenciais padrão da aplicação são atualizadas.
Para depurar localmente um código que chama APIs do Google, há um passo extra: rodar gcloud auth application-default login no terminal. Sem ele, a sessão de debug retorna erro de credencial na primeira chamada à API. Ao terminar, gcloud auth application-default revoke encerra o acesso.
Como criar e fazer o deploy da primeira aplicação?
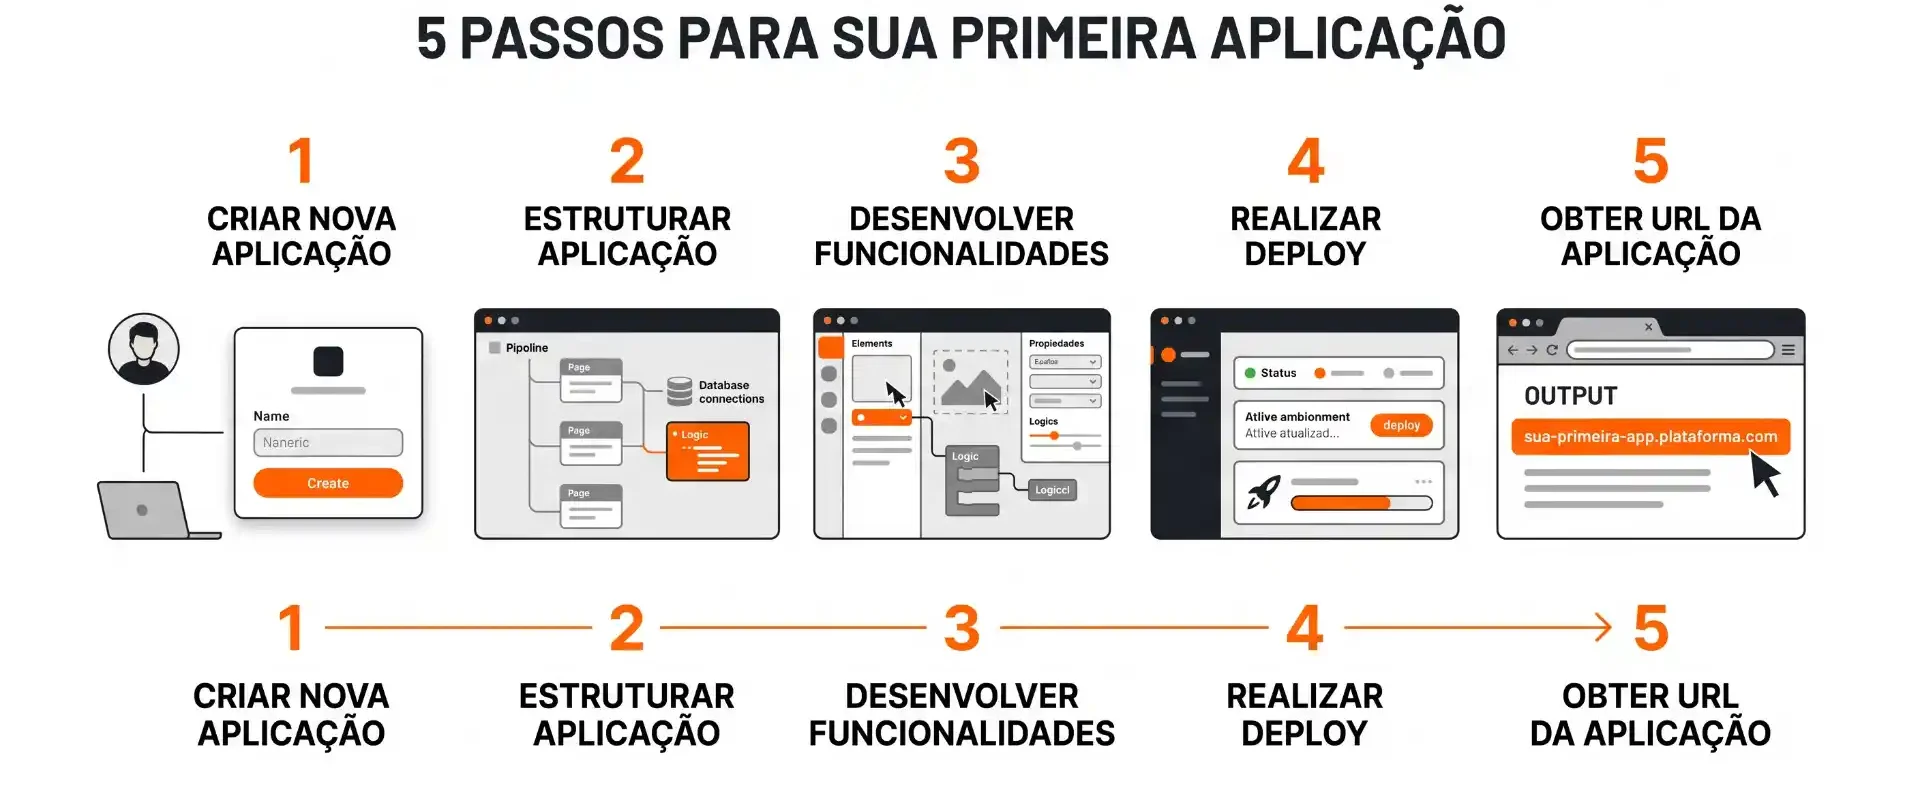
O caminho mais curto para ver tudo funcionando segue cinco passos:
- Abrir a paleta de comandos (Ctrl/Cmd + Shift + P) e rodar Cloud Code: New Application.
- Escolher Kubernetes Application e um modelo Hello World na linguagem desejada.
- Na seção Kubernetes do painel do Cloud Code, adicionar um cluster ao kubeconfig (minikube local ou um cluster GKE).
- Rodar Cloud Code: Run on Kubernetes, confirmar o contexto e escolher o registro de imagens.
- Abrir a URL exibida na aba Output da sessão de desenvolvimento.
Ao parar a sessão, a extensão apaga automaticamente os recursos de Kubernetes criados durante a execução. O cluster, porém, continua existindo e gerando custo se estiver no GKE.
Como ver logs e abrir um terminal no pod sem sair do editor?
O painel Development sessions mostra cada etapa do build e do deploy com status próprio, e clicar em uma etapa abre o log correspondente. Para logs da aplicação, o explorador de Kubernetes permite seguir a saída de cada pod.
Para entrar no container, basta expandir cluster, namespace, pod e container no painel e escolher Get Terminal. O resultado equivale a um kubectl exec, sem precisar lembrar nomes de pods gerados automaticamente.
Como fica o fluxo de trabalho diário com Skaffold e Cloud Code?
No dia a dia, o fluxo se resume a manter uma sessão contínua aberta, editar e salvar. A documentação mostra o primeiro deploy, mas o ganho real aparece quando a aplicação tem vários microsserviços e o desenvolvedor só mexe em um deles.
Um cenário típico: uma API de pedidos com cinco serviços, em que o desenvolvedor altera apenas o serviço de pagamento. Sem configuração extra, cada salvamento pode disparar o build de todos os serviços. Com módulos do Skaffold, só o necessário é reconstruído.
Como dividir microsserviços em módulos?
Módulos são configurações nomeadas dentro do skaffold.yaml, cada uma com seus artefatos, manifestos e dependências. Um exemplo enxuto:
apiVersion: skaffold/v3
kind: Config
metadata:
name: pagamentos
requires:
– configs: [banco]
build:
artifacts:
– image: servico-pagamentos
context: src/pagamentos
manifests:
rawYaml:
– k8s/pagamentos.yaml
O campo requires garante que o módulo banco suba antes. O próprio Google usa essa lógica no exemplo Bank of Anthos, que agrupa dez microsserviços em cinco módulos.
Como configurar o launch.json para não reconstruir tudo?
No .vscode/launch.json, a opção skaffoldFlags define quais módulos entram na sessão. Se ela for omitida, todos os módulos são construídos.
{
“name”: “Run pagamentos”,
“type”: “cloudcode.kubernetes”,
“request”: “launch”,
“skaffoldConfig”: “${workspaceFolder}/skaffold.yaml”,
“skaffoldFlags”: { “modules”: [“pagamentos”] },
“watch”: true,
“cleanUp”: true
}
Com watch ativo, cada salvamento redeploya o módulo. Com cleanUp, os recursos somem ao encerrar a sessão. Vale manter uma configuração por serviço no mesmo arquivo, para que cada pessoa da equipe suba apenas o pedaço em que está trabalhando.
Esse arquivo pode ir para o repositório. Quem chega na equipe clona o projeto e roda a mesma sessão que os colegas, sem um documento de onboarding com dez comandos.
Cloud Code ou kubectl e gcloud, qual usar no dia a dia?
O Cloud Code é a melhor escolha para o ciclo interno de desenvolvimento, enquanto kubectl e gcloud continuam essenciais para automação, CI/CD e operação. As ferramentas se complementam, e a extensão usa as duas por baixo.
Em que situações a extensão ganha do terminal?
A extensão leva vantagem quando a tarefa é repetitiva e visual:
- Editar manifestos com validação em tempo real, em vez de descobrir o erro só no apply.
- Comparar o YAML local com o recurso já publicado, pelo comando Diff Current JSON/YAML File with K8s Deployed Resource.
- Depurar com breakpoints, algo que o terminal não oferece de forma prática.
- Navegar por pods e logs sem copiar nomes gerados automaticamente.
Em que situações o terminal continua indispensável?
O terminal segue necessário para tudo o que precisa ser reproduzível fora do editor. Pipelines de CI/CD, scripts de operação e investigação de incidentes em produção dependem de comandos versionáveis.
Há também um argumento de formação. Quem só conhece o painel visual tende a travar quando precisa diagnosticar um cluster por SSH ou dentro de um pipeline. A recomendação mais equilibrada é usar a extensão no dia a dia e manter a equipe fluente nos comandos que ela executa.
O que mudou no Google Cloud Code com a chegada do Gemini?
A extensão do Google Cloud Code passou a ser instalada junto com o Gemini Code Assist, assistente de inteligência artificial que sugere e gera código dentro do editor. As duas extensões aparecem lado a lado nas configurações do VS Code.
Houve, porém, uma mudança recente que afeta parte dos usuários.
Segundo aviso na documentação de instalação, desde 18 de junho de 2026 as extensões de IDE do Gemini Code Assist deixaram de atender os planos individuais, Google AI Pro e Google AI Ultra. O Google orienta esses usuários a migrar para o Antigravity, sua nova plataforma de agentes.
Os recursos de Kubernetes e Cloud Run do Cloud Code não dependem do assistente. Equipes em planos Standard ou Enterprise devem conferir na própria documentação do Google como fica o acesso no seu caso.
Vale a pena padronizar o Google Cloud Code na equipe?
Vale a pena padronizar o Google Cloud Code quando a equipe desenvolve com frequência para Kubernetes ou Cloud Run e sofre com ambientes locais diferentes entre si. Nesse cenário, um skaffold.yaml e um launch.json versionados viram o padrão de desenvolvimento do time.
O ponto que costuma passar despercebido na avaliação é este: a extensão não simplifica o Kubernetes, ela esconde parte dele. Isso acelera quem já entende os conceitos e pode atrasar quem ainda não entende, porque os erros continuam vindo do cluster.
Há situações em que o ganho é pequeno:
- Equipes que publicam pouco e trabalham mais em infraestrutura do que em código de aplicação.
- Projetos em que a maior parte do time usa uma IDE fora da lista suportada.
- Ambientes com clusters muito restritos, em que o desenvolvedor não tem permissão de deploy.
Para os demais casos, um piloto de duas semanas com um serviço real costuma bastar para medir o tempo entre salvar e ver a mudança rodando. Vale a mesma regra de qualquer decisão orientada por dados: registrar o tempo atual antes de trocar a ferramenta.
O raciocínio também vale fora da engenharia. Times comerciais ganham previsibilidade pelo mesmo caminho, quando o processo comercial sai da cabeça de cada pessoa e vira um padrão documentado e versionado.
Perguntas frequentes sobre o Google Cloud Code
O Google Cloud Code é gratuito?
Sim. A extensão é gratuita no marketplace do VS Code e no da JetBrains. Os custos vêm dos recursos de nuvem usados, como clusters GKE, serviços no Cloud Run e armazenamento de imagens. Trabalhar apenas com minikube local não gera cobrança no Google Cloud.
O Cloud Code funciona com clusters fora do Google Cloud?
Sim. A extensão trabalha com qualquer cluster presente no kubeconfig, incluindo minikube local e clusters de outros provedores. A experiência mais integrada, com criação de clusters e acesso a serviços do Google, aparece no GKE.
Preciso saber Skaffold para usar o Cloud Code?
Não para começar, porque os modelos já trazem o skaffold.yaml pronto. Para projetos reais com vários serviços, entender o arquivo faz diferença em três pontos:
- Dividir a aplicação em módulos.
- Configurar a sincronização de arquivos com Docker.
- Interpretar erros de build e deploy.
Qual a diferença entre Cloud Code e Cloud Shell Editor?
O Cloud Code é a extensão. O Cloud Shell Editor é um editor baseado em navegador, com ambiente Linux já configurado, que vem com o Cloud Code disponível. Ele serve bem para testes rápidos sem instalar nada na máquina, enquanto a extensão no VS Code ou no IntelliJ é a escolha para o trabalho diário.
Dá para usar o Cloud Code sem Docker instalado?
Dá, em dois casos previstos na documentação. Quem faz build apenas com Cloud Build ou com Jib (para Java) pode dispensar o Docker local. No WSL sem Docker Desktop, a recomendação é usar o minikube para desenvolvimento local.
O Cloud Code substitui o kubectl?
Não. A extensão usa o kubectl por baixo e cobre as tarefas mais comuns do ciclo de desenvolvimento. Operações de produção, scripts e pipelines de CI/CD continuam exigindo o terminal e comandos versionados.
Ferramenta padronizada pede processo organizado
O Google Cloud Code reduz o tempo entre escrever código e vê-lo rodando no cluster, com validação de YAML, debug dentro do pod e deploy contínuo apoiado pelo Skaffold. O ganho é maior quando a configuração vai para o repositório e vira padrão do time.
Se a sua empresa de software ou serviços de tecnologia já resolveu a engenharia e agora precisa gerar demanda com previsibilidade, a KonveX oferece um diagnóstico gratuito de marketing e vendas para mostrar onde estão as oportunidades de crescimento orgânico.