

O que é HTTPS? É a versão criptografada do protocolo que leva as páginas do seu site até o navegador, e é o que separa um endereço marcado como “Não seguro” de um endereço que passa confiança. Se o Chrome exibiu esse aviso no seu site, o problema é real e tem solução.
A seguir você vai entender o que muda entre HTTP e HTTPS, por que isso pesa nas vendas e no posicionamento orgânico, como conferir se um site está protegido e como migrar sem perder tráfego. Em outubro de 2026 o Chrome passa a pedir permissão antes de abrir sites sem HTTPS, e isso virou prazo.
O que é HTTPS na prática
HTTPS é a sigla de Hypertext Transfer Protocol Secure, o protocolo HTTP com uma camada de criptografia TLS entre o navegador e o servidor. Ele impede que os dados sejam lidos ou alterados no caminho e comprova, por meio de um certificado, que o site pertence ao domínio digitado.
Para o visitante, a diferença aparece na barra de endereços, com o prefixo https:// e sem o aviso “Não seguro”. Para a empresa, aparece no formulário de contato e na senha da área do cliente, que deixam de viajar em texto aberto.
O HTTPS não torna o conteúdo correto nem impede golpes. Ele protege o trajeto entre quem acessa e o servidor, e é a base que navegadores, buscadores e IAs esperam de qualquer domínio.
Qual é a diferença entre HTTP e HTTPS?
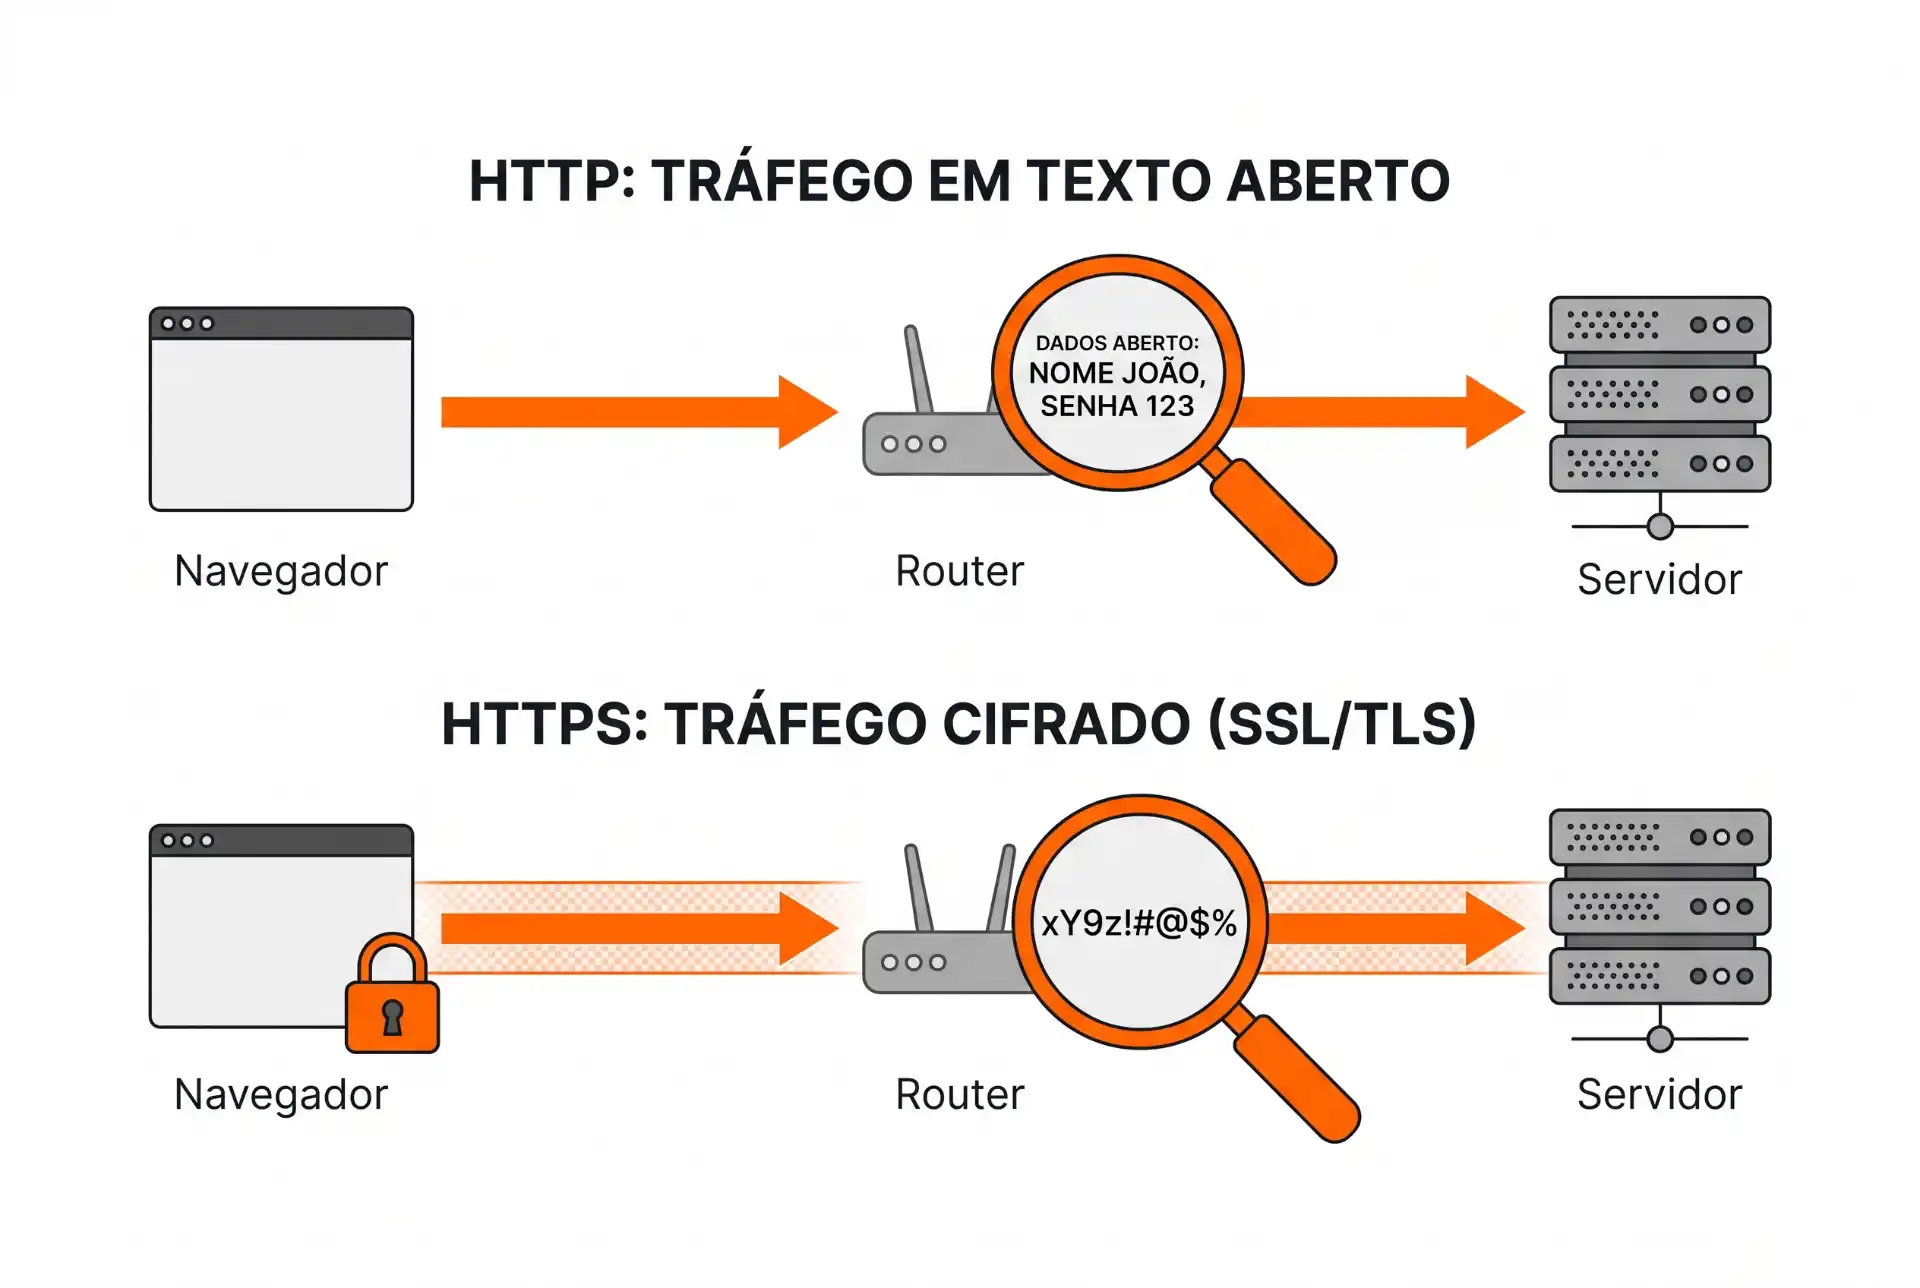
A diferença entre HTTP e HTTPS está na criptografia: o HTTP envia tudo em texto aberto, enquanto o HTTPS cifra a conexão com TLS e valida a identidade do servidor com um certificado. Os dois transportam as mesmas páginas, mas só o segundo protege o que passa por elas.
O que trafega em texto aberto em uma conexão HTTP
Em uma conexão HTTP, qualquer equipamento entre o visitante e o servidor consegue ler e modificar o conteúdo: o roteador de um café ou o provedor de internet. Para um site institucional, o que passa por ali é o nome, o telefone e a mensagem que o lead digitou no formulário.
Existe um segundo risco menos comentado. Como o conteúdo pode ser alterado no caminho, um atacante consegue injetar um banner, trocar um link ou redirecionar o visitante para outro endereço. O Google cita esse sequestro de navegação como a principal motivação para endurecer o Chrome contra o HTTP.
O que o certificado SSL/TLS acrescenta à conexão
O certificado SSL/TLS é um arquivo digital instalado no servidor que comprova a identidade do domínio e permite a conexão criptografada.
Ao acessar um site HTTPS, o navegador confere se o certificado é válido para aquele domínio, e os dois lados combinam chaves para cifrar a conversa. A conexão passa a oferecer três garantias:
- Confidencialidade, porque os dados trocados são cifrados e não podem ser lidos por quem intercepta o tráfego.
- Integridade, porque qualquer alteração no conteúdo durante o trajeto é detectada e rejeitada pelo navegador.
- Autenticidade, porque o certificado prova que o servidor pertence ao domínio digitado, e não a um impostor.
Essa combinação faz do HTTPS um requisito para qualquer site que receba dados de pessoas, e explica por que a ausência dele custa dinheiro antes de a página carregar.
Por que o HTTPS afeta as vendas do seu site?
O HTTPS afeta as vendas porque o navegador é o primeiro a julgar o seu site, antes de qualquer texto ou design. Um aviso de “Não seguro” ao lado do endereço reduz a disposição do visitante de preencher um formulário, e um site que não é acessado não gera lead.
O aviso “Não seguro” está prestes a ficar mais duro
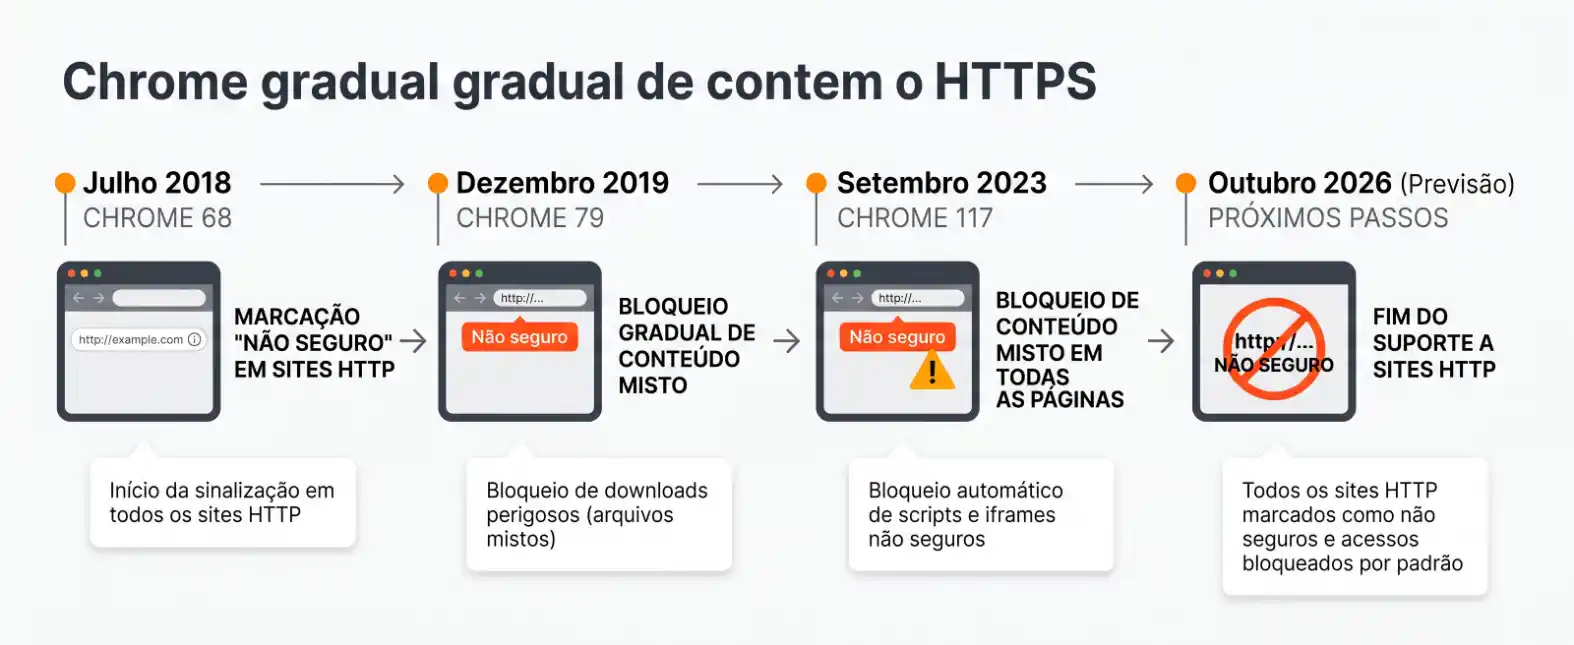
Desde 2018, com o Chrome 68, o Google marca todo site HTTP como “Não seguro”. Em outubro de 2026, com o Chrome 154, a regra muda de patamar: o navegador vai tentar HTTPS primeiro e pedir permissão antes de abrir um site público que só responde em HTTP.
A decisão foi anunciada pela equipe de segurança do Chrome em outubro de 2025, no blog oficial do Google, que informa que a adoção do HTTPS saiu de 30% a 45% dos acessos em 2015 para 95% a 99% por volta de 2020.
Um site em HTTP em 2026 vira a exceção que o navegador destaca com uma tela de aviso antes de a home carregar.
Confiança é a primeira conversão de um formulário
Antes de virar lead, o visitante decide se confia no site o suficiente para entregar seu contato. O Baymard Institute aponta que 19% dos consumidores americanos abandonaram uma compra recente por não confiar no site com os dados do cartão.
O dado vem do e-commerce, mas o cálculo se repete em serviços e indústrias: quem precisa enviar um desenho ou o CNPJ em um formulário faz a mesma conta de risco.
Nos diagnósticos que fazemos, a falta de HTTPS raramente aparece sozinha: costuma vir com formulários que não disparam e-mail e sem rotina de acompanhamento do lead. O protocolo é o primeiro passo; o que acontece depois do envio é onde a estruturação do processo comercial entra.
O que o Google diz sobre HTTPS e ranqueamento
O Google usa HTTPS como sinal de ranqueamento desde agosto de 2014, quando anunciou no blog do Search Central que se tratava de um sinal leve, afetando menos de 1% das buscas globais. HTTPS não faz uma página subir por si só.
O efeito real é indireto. Um site HTTP perde recursos que dependem de conexão segura, como geolocalização e preenchimento automático, e a partir de outubro de 2026 ganha uma barreira antes do primeiro clique. Isso reduz sessões e conversão, métricas que uma estratégia de SEO precisa proteger.
O mesmo vale para as IAs generativas: um dos pilares do nosso artigo sobre como ser citado pelo ChatGPT, Perplexity e Google AI é HTTPS ativo e sem erros, porque falhas de segurança reduzem a confiabilidade do domínio. Há ainda uma terceira frente.
LGPD e o dever de proteger o que o visitante envia
A LGPD, Lei 13.709/2018, exige no artigo 46 que quem trata dados pessoais adote medidas técnicas aptas a protegê-los de acessos não autorizados. Um formulário de contato coleta nome, e-mail e telefone, portanto trata dados pessoais.
A lei não cita o HTTPS pelo nome, mas o guia de segurança da informação da ANPD, de outubro de 2021, lista a segurança das comunicações entre as medidas técnicas recomendadas. Enviar dados de formulário em texto aberto é o oposto disso, e o próprio visitante consegue conferir.
Como saber se um site é seguro antes de enviar dados?
Para saber se um site é seguro, observe a barra de endereços: o endereço precisa começar com https:// e não pode exibir o aviso “Não seguro”. Em seguida, confira se o domínio é exatamente o da empresa, porque o HTTPS protege a conexão, não a intenção de quem está do outro lado.
O que o ícone do navegador mostra hoje
O cadeado deixou de existir no Chrome. Desde o Chrome 117, de setembro de 2023, o Google o substituiu por um símbolo de ajustes ao lado do endereço. A mudança, anunciada no Chromium Blog, veio de uma constatação: usuários liam o cadeado como garantia de site confiável, o que ele nunca foi.
O que importa hoje em cada navegador:
- No Chrome, o site seguro exibe o ícone de ajustes e o inseguro exibe o texto “Não seguro”; no iOS vale só o texto.
- No Safari e no Firefox, o cadeado segue aparecendo, e um cadeado cortado indica problema no certificado ou conteúdo misto.
- Em qualquer navegador, clicar no ícone abre os detalhes do certificado.
Se o certificado for inválido ou expirado, a página costuma ser bloqueada com uma tela vermelha; não prossiga.
Por que o HTTPS sozinho não prova que o site é confiável
HTTPS prova que a conexão com aquele domínio é privada, e nada além disso. O próprio Google, ao justificar a troca do cadeado, lembrou que quase todos os sites de phishing hoje usam HTTPS, porque certificados são gratuitos e emitidos em minutos.
Por isso, antes de enviar dados ou pagar, confira o domínio letra por letra e compare o endereço com o perfil da empresa no Google.
Para quem tem site, a lição é a inversa: o HTTPS não faz o visitante confiar sozinho, mas a ausência dele faz o visitante desconfiar antes de ler qualquer coisa. Resolver isso cabe em três etapas.
Como colocar HTTPS no seu site?
Colocar HTTPS no site exige três etapas: instalar um certificado SSL/TLS válido no servidor, redirecionar todas as URLs antigas para a versão https:// e corrigir recursos que ainda carreguem em http://. Feito na ordem, o processo leva de horas a poucos dias e, bem executado, preserva o posicionamento conquistado.
Segundo a TIC Empresas 2024, do Cetic.br, 53% das empresas brasileiras com dez ou mais pessoas ocupadas tinham site próprio em 2024. Ter o site é o primeiro passo; ter o site protegido é o que faz o formulário funcionar.

Obter e instalar o certificado
A maioria das hospedagens atuais oferece certificados gratuitos do tipo DV (validação de domínio), emitidos por autoridades como a Let’s Encrypt e renovados automaticamente a cada 90 dias. Para um site institucional, esse certificado resolve o aviso do navegador.
Certificados OV e EV, que validam a organização, custam mais e exigem documentação; desde que o Chrome parou de exibir a razão social na barra de endereços, em 2019, o benefício prático deles ficou pequeno.
A instalação costuma ser um clique no painel da hospedagem; confira se o certificado cobre também o subdomínio www. Com ele ativo, começa a parte que mais afeta o SEO.
Redirecionar com 301 e avisar o Google
Cada URL em http:// precisa responder com um redirecionamento 301 para a mesma URL em https://, página a página, e não apenas a home. É esse redirecionamento que transfere a autoridade dos links antigos para a nova versão. Depois dele, a lista de ajustes é curta:
- Atualizar as tags canonical, o sitemap XML e os links internos para https://.
- Adicionar a propriedade https:// no Search Console e enviar o novo sitemap, como explicamos em como colocar o site no Google.
- Revisar o endereço no Perfil da Empresa no Google, e nas redes sociais.
- Trocar as URLs em anúncios, QR codes e materiais impressos.
Nos sites que desenvolvemos, essa configuração entra no dia da publicação, porque refazer depois custa mais. Resta um último erro, e ele engana quem acha que a migração acabou.
Eliminar conteúdo misto e links antigos
Conteúdo misto é a situação em que a página carrega em https://, mas alguma imagem, script ou fonte ainda é chamada em http://. O navegador bloqueia esses recursos ou exibe aviso, e o site passa a impressão de que a migração não terminou.
Em sites WordPress mais antigos, é um erro recorrente, com URLs absolutas em http:// gravadas no banco de dados e em temas. A correção é uma busca e substituição no banco, seguida de uma varredura de auditoria técnica, etapa que descrevemos em assessoria de SEO.
Por fim, ative o cabeçalho HSTS, que instrui o navegador a usar sempre HTTPS naquele domínio, e faça o teste final no Chrome com “Sempre usar conexões seguras” ligada, que reproduz hoje o padrão de outubro de 2026.
Perguntas frequentes sobre o que é HTTPS
O que significa a sigla HTTPS?
HTTPS significa Hypertext Transfer Protocol Secure, em português protocolo de transferência de hipertexto seguro. É o mesmo HTTP que o navegador usa para pedir páginas a um servidor, com uma camada adicional de criptografia e autenticação fornecida pelo TLS (Transport Layer Security).
O “S” indica que a conexão entre quem acessa e o servidor é cifrada. Isso impede que intermediários leiam ou alterem o conteúdo em trânsito e confirma que o servidor pertence ao domínio digitado, por meio de um certificado emitido por uma autoridade certificadora.
O protocolo surgiu nos anos 1990 com o SSL, criado pela Netscape, e evoluiu para o TLS, a tecnologia em uso hoje. O nome “certificado SSL” permaneceu, embora o SSL original esteja desativado.
Na prática, um site em HTTPS exibe o prefixo https:// e não recebe o aviso “Não seguro”. Por isso o protocolo integra a base técnica de qualquer projeto de posicionamento, como descrito no guia de SEO para indústrias e serviços.
HTTPS e SSL são a mesma coisa?
Não. HTTPS é o protocolo de comunicação segura, e SSL é o nome do certificado e da tecnologia de criptografia que tornam essa comunicação possível. Sem um certificado SSL/TLS válido no servidor, o site não consegue responder em HTTPS.
O termo SSL (Secure Sockets Layer) se refere às versões antigas do protocolo de criptografia, descontinuadas por falhas de segurança. O sucessor é o TLS (Transport Layer Security), nas versões 1.2 e 1.3.
Existem três níveis de validação de certificado:
- O DV (validação de domínio) confirma apenas o controle sobre o domínio e costuma ser gratuito.
- O OV (validação de organização) confirma também a existência jurídica da empresa.
- O EV (validação estendida) exige verificação documental mais rigorosa e custa mais.
Para sites institucionais e de serviços, o DV resolve o aviso do navegador e a criptografia. A escolha de OV ou EV é uma decisão de identidade corporativa, não de segurança da conexão, avaliada entre os requisitos técnicos de um projeto de posicionamento orgânico.
HTTPS melhora o SEO do site?
Sim, mas o efeito direto é pequeno. O Google anunciou em agosto de 2014, no blog do Search Central, que passaria a usar HTTPS como sinal de ranqueamento, descrito na época como um sinal leve que afetava menos de 1% das buscas globais.
O efeito indireto é o que faz diferença. Sites em HTTP recebem o aviso “Não seguro”, perdem recursos do navegador que exigem conexão segura e, a partir de outubro de 2026, terão uma tela de permissão antes do primeiro acesso no Chrome. Isso reduz cliques, permanência e conversão.
Há ainda o fator das IAs generativas. Rastreadores de plataformas como ChatGPT e Perplexity tendem a priorizar domínios tecnicamente confiáveis, e um HTTPS ativo e sem erros consta entre os requisitos para que um conteúdo seja citado, conforme detalhado em como ser citado pelo ChatGPT, Perplexity e Google AI.
HTTPS não posiciona uma página sozinho, mas a falta dele tira a página da disputa.
Quanto custa colocar HTTPS em um site?
Para a maioria dos sites institucionais, o custo do certificado é zero. Autoridades como a Let’s Encrypt emitem certificados DV gratuitos, e grande parte das hospedagens já os instala e renova automaticamente, sem cobrança adicional.
O custo aparece em duas situações. A primeira é a escolha de um certificado OV ou EV, vendido por autoridades certificadoras com preço anual que varia conforme o nível de validação e o número de domínios cobertos. A segunda é o trabalho técnico da migração em sites já publicados.
Essa migração envolve redirecionamentos 301, atualização de links internos e tags canonical, correção de conteúdo misto e reconfiguração do Search Console. Quanto mais antigo o site, maior o esforço, porque URLs em http:// ficam gravadas em banco de dados, temas e plugins.
Em projetos novos, o HTTPS é configurado na publicação e não representa custo separado. Em sites existentes, o valor depende de um diagnóstico técnico do que precisa ser corrigido.
Por que o site mostra “Não seguro” mesmo com certificado instalado?
Quando o certificado está instalado e o aviso continua, a causa mais comum é conteúdo misto: a página carrega em https://, mas imagens, scripts, fontes ou iframes ainda são chamados em http://. O navegador considera a página parcialmente insegura e mantém o alerta ou bloqueia os recursos.
Outras causas frequentes incluem:
- Certificado expirado, que gera uma tela de bloqueio em vez de um simples aviso.
- Certificado emitido para um nome diferente, como o domínio sem www quando o visitante acessa com www.
- Ausência de redirecionamento, de modo que a versão http:// continua acessível em links antigos.
- Cadeia de certificação incompleta no servidor, aceita por alguns navegadores e rejeitada por outros.
O diagnóstico começa pelo clique no ícone ao lado do endereço, que mostra o certificado e sua validade, e segue com uma ferramenta de auditoria técnica, que lista cada recurso carregado sem criptografia, etapa prevista em uma auditoria de SEO técnico.
HTTPS deixa o site mais lento?
Não. Em servidores atuais, o custo de processamento da criptografia é pequeno e, na prática, sites em HTTPS tendem a carregar mais rápido do que em HTTP. O motivo é que o HTTP/2, protocolo que carrega vários recursos em paralelo na mesma conexão, só é habilitado pelos navegadores sobre conexões seguras.
O mesmo vale para o HTTP/3, baseado no QUIC, que reduz o tempo de conexão em redes móveis e também exige HTTPS. Um site em HTTP fica preso ao HTTP/1.1, que abre conexões sequenciais e sofre mais com latência.
A percepção de lentidão após uma migração costuma ter outras causas: redirecionamentos encadeados (http para https e depois para www), certificados mal configurados ou conteúdo misto bloqueado pelo navegador.
Velocidade abaixo de três segundos, compatibilidade com dispositivos móveis e ausência de erros de rastreamento seguem como requisitos básicos de desempenho, como descrito no guia de SEO para indústrias e serviços. O HTTPS é pré-requisito para esses números, não um obstáculo.
Seu site ainda mostra “Não seguro”? Este é o próximo passo
HTTPS é a base para que navegadores, buscadores e IAs tratem seu site como confiável, e em outubro de 2026 o Chrome vai cobrar essa base antes do primeiro clique.
Se o seu site ainda exibe o aviso, se não sabe se a migração terminou ou se avalia um site novo preparado para SEO e GEO, fale com nossa equipe. Fazemos um diagnóstico gratuito da base técnica do seu domínio e mostramos o que corrigir antes que o navegador cobre.